Seguridad y protección de datos en Commercy
Por Martín Coll, co-fundador y CTO de Commercy

Cuando un comercio evalúa pasar su operación a una plataforma en la nube, la primera pregunta seria no es de diseño: es de seguridad y confidencialidad. Listas de precios, márgenes, datos de clientes, comprobantes fiscales y stock son la información más sensible de un negocio. En este artículo contamos, sin exagerar, qué controles tiene hoy Commercy para proteger esos datos y cómo los revisamos.
Resumen: qué controles de seguridad tiene Commercy
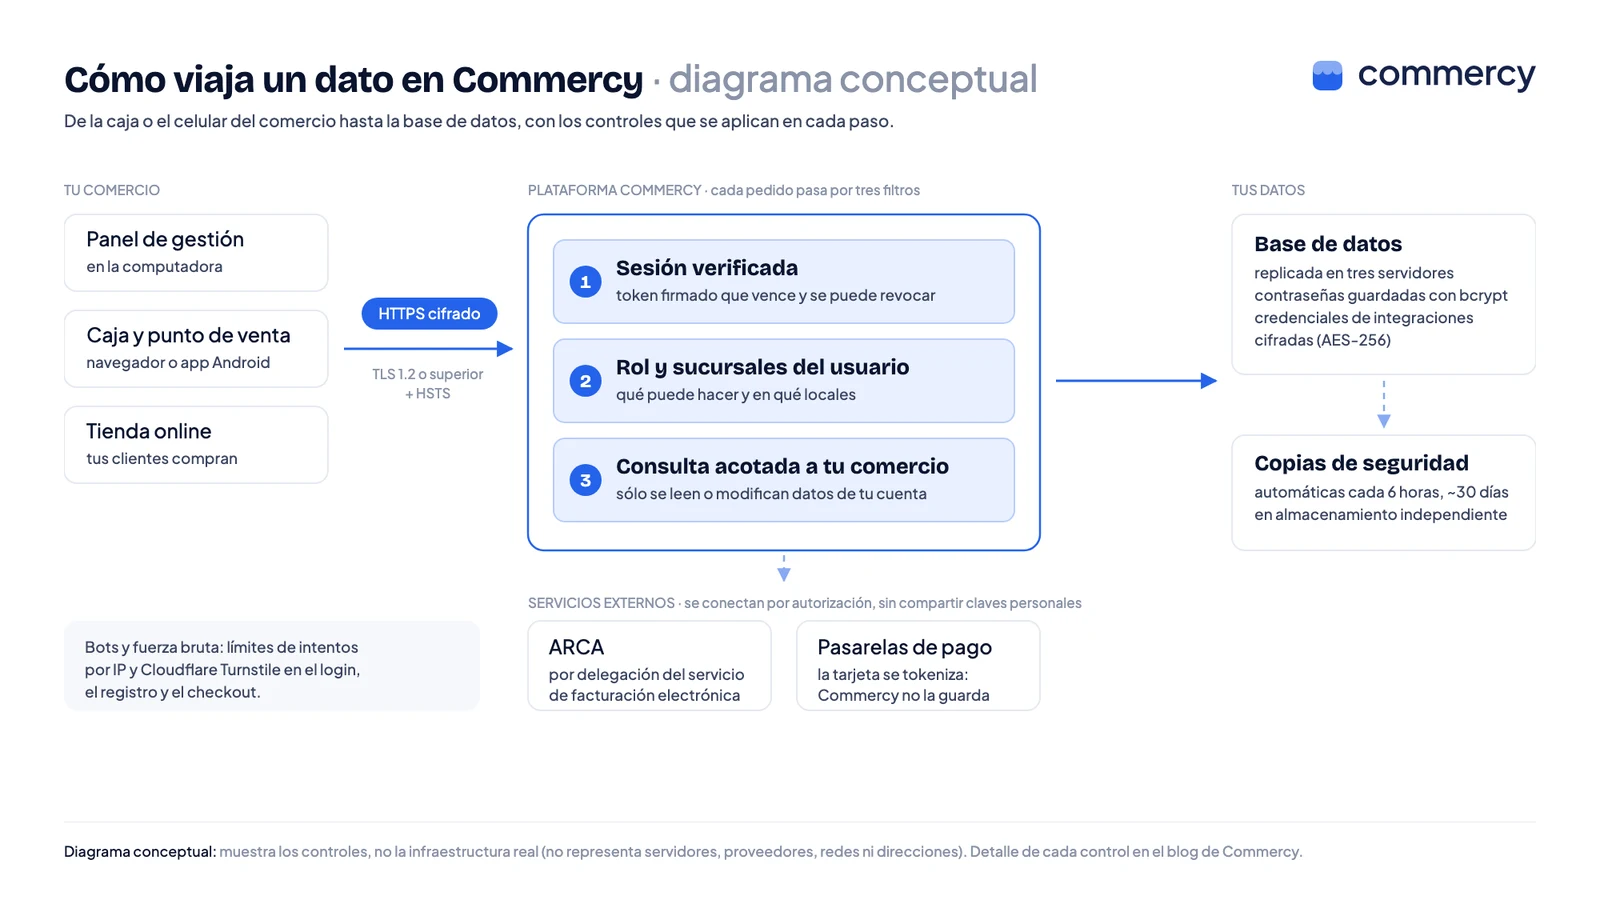
- Aislamiento por tienda: cada pedido, producto, cliente o movimiento está asociado a un comercio, y el servidor acota las consultas a los comercios y sucursales que tu usuario tiene habilitados.
- Tráfico cifrado: el panel, la tienda online y la API funcionan solo por HTTPS (TLS 1.2 o superior), y el panel, la tienda y el sitio envían cabeceras HSTS.
- Contraseñas con bcrypt: se guardan como hash irreversible; nadie del equipo puede ver tu contraseña.
- Sesiones revocables: los accesos usan tokens firmados con vencimiento. Cerrar sesión, desactivar a un empleado o cambiarle la contraseña corta sus sesiones abiertas.
- Roles por empleado: cada integrante del equipo tiene un rol con permisos específicos y puede quedar limitado a ciertas sucursales.
- Límites contra abuso: el login, el registro y la recuperación de contraseña tienen límites de intentos por IP, y los formularios de acceso usan Cloudflare Turnstile para frenar bots.
| Dimensión | Qué hace Commercy | Para qué te sirve |
|---|---|---|
| Aislamiento de datos | Consultas acotadas a tu comercio y a tus sucursales habilitadas | Otro comercio no ve tus ventas, clientes ni stock |
| Tráfico | HTTPS en todas las conexiones, HSTS en panel, tienda y sitio | Nadie intercepta tus datos en una red Wi-Fi compartida |
| Credenciales | Contraseñas con bcrypt y tokens firmados con vencimiento | Podés cortar el acceso de alguien al instante |
| Permisos internos | Roles por empleado y por sucursal | Cada persona accede solo a lo que necesita |
| Credenciales de terceros | Las conexiones con Mercado Pago y otros servicios se guardan cifradas | Un acceso a la base no expone esas claves en texto plano |
Aislamiento entre tiendas: cómo evitamos que otro negocio vea tus datos
En un software como servicio (SaaS) muchos comercios usan la misma aplicación. El riesgo técnico más conocido en este modelo se llama IDOR (Insecure Direct Object Reference): que la plataforma devuelva un recurso ajeno, como una factura o un reporte, solo porque alguien cambió un número en la URL.
Commercy lo ataca en dos capas:
- Contexto verificado en cada petición: cuando iniciás sesión, el servidor arma un contexto con el comercio y las sucursales que tu usuario tiene habilitadas, y lo valida en cada operación.
- Consultas acotadas: los servicios filtran por ese comercio y esas sucursales antes de leer o modificar datos. Si un empleado está asignado a una sola sucursal, el servidor rechaza las operaciones sobre las demás.
Además, el equipo hace auditorías internas de seguridad sobre el código (la última, en octubre de 2026) que revisan ruta por ruta el control de acceso entre tiendas. Lo que encuentran se corrige y se cubre con pruebas automáticas de acceso cruzado.
Cifrado de las comunicaciones
- HTTPS en todas las conexiones: el tráfico entre tu computadora, tu celular o tu caja y la plataforma viaja cifrado con TLS 1.2 o superior. Si cobrás conectado a una red Wi-Fi compartida, nadie en esa red puede leer tus contraseñas ni tus datos.
- HSTS: el panel, la tienda online y el sitio le indican al navegador que se conecte siempre por HTTPS, lo que evita que alguien lo fuerce a una conexión sin cifrar.
- Credenciales de integraciones cifradas: los accesos a servicios externos (por ejemplo, la conexión con Mercado Pago) se guardan cifrados con AES-256 dentro de la base de datos.
Protección contra bots y fuerza bruta
- Límites de intentos por IP: el inicio de sesión, el registro y la recuperación de contraseña tienen un tope de intentos por ventana de tiempo. Al superarlo, el servidor responde con un error y pide esperar.
- Cloudflare Turnstile: el login y el registro del panel, y el login, el registro, la recuperación de contraseña y el checkout de la tienda online, distinguen personas de scripts sin captchas de imágenes.
- Métricas y alertas: el equipo técnico recibe alertas de errores y de disponibilidad de la plataforma.
Preguntas frecuentes sobre seguridad de datos
¿El equipo de soporte puede ver los datos de mi negocio?
El acceso a la base de datos de producción está restringido al equipo técnico, y se usa para resolver incidentes o pedidos de soporte del propio comercio.
¿Commercy guarda los datos de las tarjetas de mis clientes?
No. Commercy no guarda números de tarjeta, códigos de seguridad (CVV) ni vencimientos. Los pagos con tarjeta se tokenizan con la pasarela de pago (por ejemplo, Mercado Pago), que es la que procesa los datos de la tarjeta.
¿Cómo sé que mis datos no se mezclan con los de otra tienda?
Cada registro pertenece a un comercio y el servidor acota cada consulta al comercio y a las sucursales de tu usuario. Ese control se revisa en auditorías internas de código y se prueba con tests automáticos de acceso cruzado entre tiendas.
¿Hacen pruebas de seguridad sobre la plataforma?
Sí. Hacemos auditorías internas de seguridad sobre el código, corregimos lo que encuentran y sumamos pruebas automáticas para que esos errores no vuelvan. No son auditorías externas ni certificaciones: si en algún momento hacemos una, la vamos a publicar.